团队可见范围
选择哪些人可以发现并使用某个 Agent、Daemon、定时任务、MCP 提供方或共享技能来源。
团队可见范围控制哪些人可以触达某项资源。它与 Agent 可见范围是分开的,后者控制哪些 Agent 可以相互调用。新资源默认对整个组织可见。指定成员会限制协作者和查看者的访问,同时让资源对组织所有者保持可访问。
设置可见范围
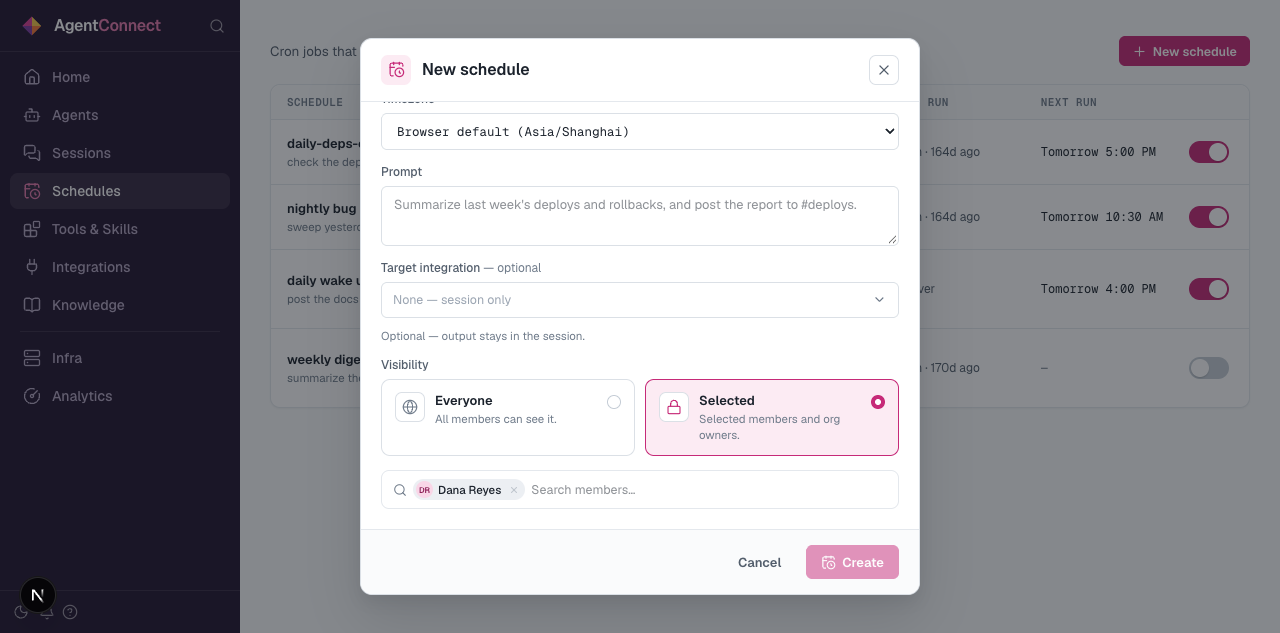
支持的创建和编辑界面都有一个可见范围或团队可见性字段:
- 所有人表示每位组织成员都可以看到该资源。
- 指定成员表示只有你选择的当前组织成员,加上每位组织所有者,可以看到它。
指定成员必须始终至少保留一位被明确指定的当前组织成员。所有者即使未被指定也可以查看和编辑该资源。将所有者从选择中移除并不会移除其基于角色的访问权限。成员的角色仍然决定其访问是只读还是可编辑。
任何可以编辑资源的人也可以更改其可见对象。因此被指定的协作者可以把它继续共享出去;被指定的查看者仍然是只读的。
当成员离开时
AgentConnect 会把离开的成员从所有指定成员列表中移除。资源仍保持为指定成员,并且 AgentConnect 会至少保留一位当前成员处于明确指定状态。
拥有独立可见范围的资源
以下资源拥有各自独立的可见范围:
- Agent
- Daemon
- 定时任务
- MCP 提供方和 OpenConnector 连接
- 共享技能来源
Agent 和 Daemon 的可见范围相互独立。一位成员可能被允许查看某个 Agent,却不被允许查看托管它的 Daemon。他们不能把 Agent 放置或移动到自己看不到的 Daemon 上。
其他资源从父资源继承访问权限。集成、Webhook 和工作区操作跟随其 Agent;定时任务的配置和运行历史跟随该定时任务;Daemon 密钥跟随该 Daemon。机器人是组织范围的基础设施,没有自己的指定成员列表。
分析为所有者提供完整的组织范围用量归属。对于协作者和查看者,归属要求同时拥有对 Agent 和会话的访问权限。
会话拥有自己的可见对象:即使所属 Agent 被隐藏,元数据、会话记录、工具详情、关联关系和实时更新仍可能保持可读。对某项资源的所有者访问权限并不授予对其私密会话或受提供方限制的会话的访问权限。
受限 Agent 会发生什么变化
对于未被指定的协作者和查看者,受限的 Agent 会从 Agent 列表和选择器、其详情和配置界面、工作区操作、调用控件以及分析归属中消失。组织所有者保留访问权限。
该 Agent 产生的会话不会仅仅因为 Agent 受限而消失。通过某个会话可见对象检查的成员仍然可以读取其元数据、会话记录、工具详情、关联关系和实时更新。控制台可能会把 Agent 名称显示为普通的会话标签或筛选项,但绝不会显示为链接;这种上下文不授予对 Agent 本身的任何访问权限。
它的聊天集成也按对话逐一控制。新发现的频道和私信初始为关闭。编辑者必须在 Agent 的集成卡片中逐一启用每个对话,Agent 才会在那里响应。启用一个频道意味着信任该频道当前和未来的成员;它不是按人设置的允许列表。
当 Agent 从所有人改为指定成员时,现有频道会保留已配置的触发条件。已知的私信会切换为关闭,因此收紧可见范围后请检查集成卡片。
团队可见范围不控制什么
团队可见范围与以下各项是分开的:
- 角色,它决定一个人可以做什么;
- 会话可见范围,它可以把单条会话记录设为私密;
- Agent 可见范围,它控制 Agent 之间的协作图;以及
- Runtime 权限模式、仓库访问权限和提供方应用的权限范围。