MCP 连接器
把 AgentConnect 添加到 Claude 或任何 MCP 客户端——用自然语言查看和管理 Agent、会话、定时任务和集成。
AgentConnect 提供一个托管的 MCP 服务器,地址为:
https://mcp.agentconnect.md把它添加到 Claude(或任何支持基于 streamable HTTP 的 MCP 的客户端)后,你的助手就能替你处理组织内的事务:
“我们现在有哪些 Agent 在线?” “这周我们在 Token 上花了多少,按 Agent 分别是多少?” “每晚的报告定时任务运行了吗——成功了吗?” “为评审 Agent 创建一个工作日定时任务。”
在 AgentConnect 内部无需连接任何东西:在只有一个 Agent 的 Playground 对话中,Agent 使用同一套工具,每项更改都会在控制台中等待你批准。
从 Claude 连接
Claude(claude.ai / 桌面版):设置 → 连接器 → 添加自定义连接器,粘贴 https://mcp.agentconnect.md,然后在浏览器中完成:用任一已启用的登录方式登录,选择要绑定的组织,查看客户端请求的读取和写入权限,然后点击授权。无需复制任何密钥——整个流程是标准的 OAuth 2.1 加动态客户端注册。
Claude Code:
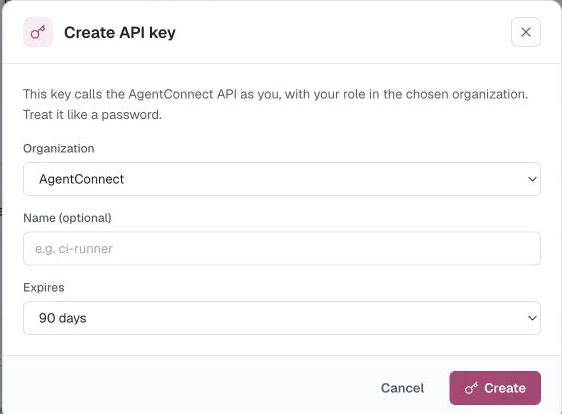
claude mcp add --transport http agentconnect https://mcp.agentconnect.md然后在提示时批准浏览器登录(/mcp → 认证)。对于无头环境(CI、服务器),跳过 OAuth,改为附加 API 密钥:
claude mcp add --transport http agentconnect https://mcp.agentconnect.md \
  --header "Authorization: Bearer $AGENTCONNECT_API_KEY"
其他任何 MCP 客户端的做法都一样:支持授权码流程就用 OAuth,否则在 Authorization: Bearer 请求头中放入个人 API 密钥。
读取工具
拥有 mcp:read 时,助手可以查看:
| 领域 | 工具 |
|---|---|
| 身份 | whoami |
| Agent | listAgents、getAgent |
| Daemon | listDaemons、getDaemon、listDaemonCapabilities |
| 工作区 | listWorkspaceFiles、readWorkspaceFile |
| 定时任务 | listCrons、getCron、listCronRuns |
| 会话 | listSessions、getSession |
| 分析 | getUsage |
| 集成 | listIntegrations、listBots、listAgentHooks、listHookRuns |
| 代码托管 | listGithubInstallations、listGithubRepositories、getGithubRepositoryAccess、listGitlabConnections、listGitlabBots、listGitlabProjects、listGiteaConnections、listGiteaRepositories |
| 决策 | listDecisions、getDecision、listDecisionProviders、getBotDecisionRouting、getCodeHostDecisionRouting、listDecisionEvaluations |
| 成员 | listMembers |
whoami 返回当前身份、组织和角色。会话工具返回状态、用量和链接——不包含会话记录内容。listBots 只返回元数据,绝不返回令牌材料;getUsage 包含总量和按 Agent 的细分。getDaemon 列出每个 Runtime 的模型,以及各模型接受的推理强度和权限模式。工作区工具从 Agent 所在的 Daemon 实时读取它的文件。会话记录始终留在你的 Daemon 上。
写入工具
当客户端请求且你批准了 mcp:write 后,它还可以做出以下更改:
| 领域 | 工具 |
|---|---|
| Agent | createAgent、updateAgent、setAgentWorkspace、deleteAgent |
| Daemon | renameDaemon |
| 定时任务 | upsertCron、runCron、deleteCron |
| 集成 | setChannelTrigger、createGithubTrigger、removeIntegration |
| 决策 | createDecision、updateDecision、deleteDecision、saveBotDecisionRouting、saveCodeHostDecisionRouting、deleteCodeHostDecisionRouting、previewDecision、previewIntegrationChannelDecision、previewBotDecisionRouting |
写入工具的目录刻意比控制台和 REST API 窄。它不暴露凭证、成员、组织设置、访问控制列表或机器人密钥。
deleteAgent、setAgentWorkspace、deleteCron、removeIntegration、deleteDecision 和 deleteCodeHostDecisionRouting 是破坏性操作;setAgentWorkspace 可能丢弃该 Agent 在 Daemon 上的检出,包括未提交的改动。除了客户端自身的批准流程之外,每个操作还要求提供一个与当前实际值完全一致的确认值——两个 Agent 工具用 Agent 的名称,其余分别是集成或决策的名称、定时任务的名称/ID,或仓库的 owner/repo。确认值不匹配或缺失都会被拒绝。
控制台对话框
有些配置需要凭证,或需要在浏览器中做选择。下面这些工具不会自己改动任何东西,而是打开对应的控制台对话框:
| 对话框 | 工具 |
|---|---|
| 添加或编辑集成 | configureIntegration |
| GitHub、GitLab 和 Gitea 连接 | manageCodeHosts |
| Agent 的编辑器 | configureAgent |
| Agent 的工具与技能 | manageAgentTools |
| 安装技能 | installSkill |
| 添加 MCP 服务器 | installMcpServer |
在只有一个 Agent 的 Playground 对话中,对话框会在控制台里打开,并尽量预先填好,由你在那里完成。其他客户端只会显示一个页面,提示你前往控制台。
权限与信任
- 一个连接以你的身份、在一个组织内行事——即你在授权时选择的组织(或你的 API 密钥所绑定的组织)。要使用另一个组织,请再连接一次。
- OAuth 访问按作用域限定:
mcp:read只暴露读取工具,而写入工具需要mcp:write。个人 API 密钥按其权限生效:完全访问密钥拥有你角色的全部权限,只读密钥只能使用读取工具,Agent 对话密钥完全不能使用连接器。 - 你的角色和按资源的可见范围原样生效:这些工具调用的是与控制台相同的 REST 接口,所以查看者的连接器能看到或更改的内容不会超过该查看者在控制台中的权限,受限资源同样保持隐藏。
- 当某个客户端不应再以你的身份行事时,撤销其 OAuth 连接或个人 API 密钥。