会话可见范围
控制会话记录是对所有人可用、仅对其所有者可用,还是对能访问其源对话或仓库的人可用。
每个会话都有自己的可见对象,其评估独立于运行该会话的 Agent 的团队可见范围:
- 所有人——每位组织成员。
- 私密——只有被匹配为会话所有者的人。
- Slack 成员——其已关联的 Slack 身份能访问源对话的人。
- GitHub 成员——能访问源仓库的人。
- 飞书 / Lark 成员——其已关联的区域身份属于源聊天的人。
通过会话可见对象检查只授予对该会话的元数据、会话记录、工具详情、关联关系和实时更新的访问权限。它不授予对所属 Agent 的页面、配置、工作区或调用控件的访问权限。当一个可读的会话属于你的团队可见范围之外的 Agent 时,控制台会把 Agent 名称显示为普通的会话上下文和筛选标签,而不是链接。
你从另一个平台、或通过 Agent 的另一个机器人提问,而且没有为目标对话所在的工作区关联账号时,Agent 能替你在哪里读取或发消息,也由会话可见对象决定:只限你能打开其会话的对话。见在其他对话中读取和发消息。
默认可见对象
| 会话来源 | 默认值 |
|---|---|
| Playground(控制台中显示为“试用”)、webchat 或 Web API | 私密 |
| 服务账号的 webchat 或 Web API | 所有人 |
| 一对一私信 | 私密 |
| 共享的聊天对话 | 所有人 |
| GitHub Issue 或 Pull Request | 所有人 |
| 定时任务、Webhook 或其他自动化 | 所有人 |
| 委派的 Agent 工作 | 继承源会话 |
当组织启用了下文基于提供方的访问后,来自该提供方的新会话会用匹配的只读提供方可见对象覆盖这些默认值。
会话访问权限
会话访问权限是一项组织设置,在设置页面上有自己的卡片。所有者按平台启用它,让会话遵循该平台自身的访问规则,而不是上面按来源的默认值。
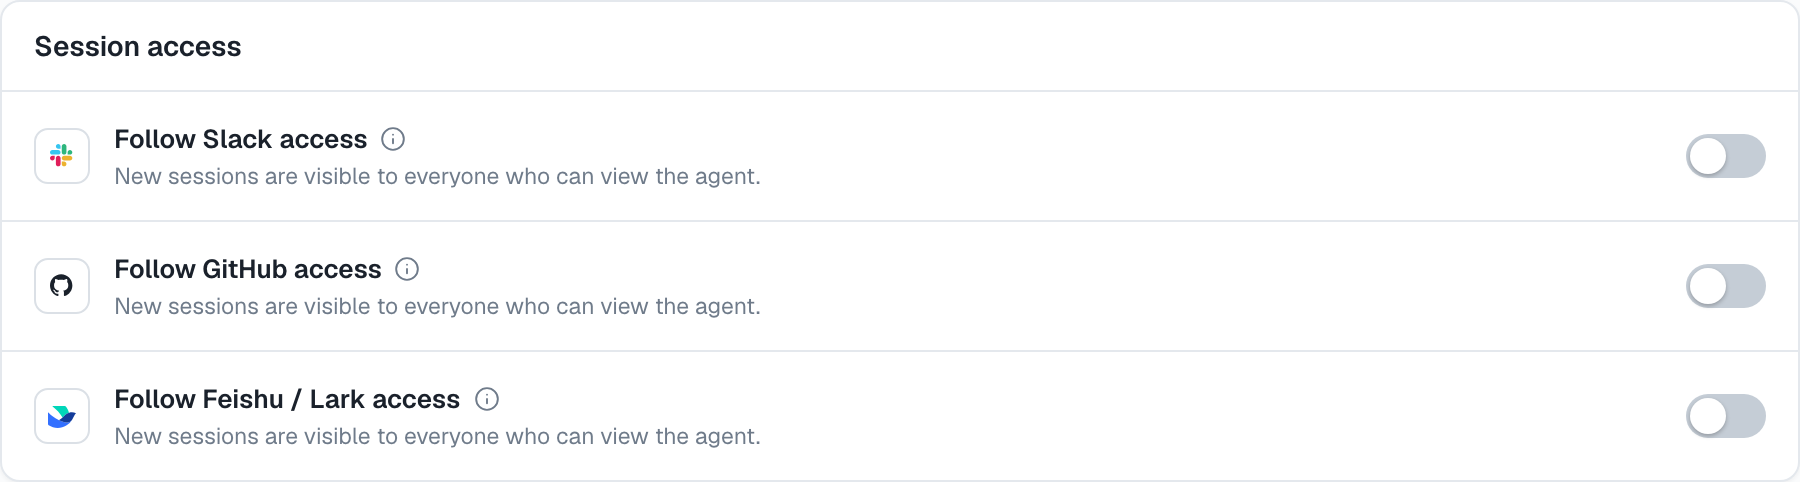
每项检查都需要匹配的关联账号。组织成员资格、所有者角色、个人 API 密钥或其他提供方的身份都不能替代它。所属 Agent 的团队可见范围绝不参与这些会话检查:如果你的关联身份通过了提供方规则,即使 Agent 本身在你的团队可见范围之外,你也可以打开该会话。
遵循 Slack 访问权限
Slack 频道或群组私信会话要求来自同一 Slack 工作区的已关联身份,并且当前在 Slack 中对源对话具有访问权限。
活跃的正式成员无需加入频道即可读取公开频道的会话。私密频道和群组私信要求当前是其成员。访客和 Slack Connect 用户同样要求当前是该对话的成员。一对一的 Slack 私信保持私密。
开启后,只有 Agent 的编辑者能在 Slack 中回答审批、修改 Runtime 设置。请参阅聊天中可以做什么。
要求 GitHub 访问权限
公开仓库的会话对每位组织成员保持可用。私有仓库的会话要求已关联的 GitHub 个人资料当前对该仓库具有访问权限。
关联 GitHub 不会安装 GitHub App,也不会授予仓库访问权限。它只提供用于检查的身份。
遵循飞书 / Lark 访问权限
会话可见对象遵循源聊天的当前成员资格,包括一对一聊天。AgentConnect 使用该聊天中已安装的机器人应用来检查成员资格。开启后,只有 Agent 的编辑者能在这些聊天中回答审批、修改 Runtime 设置。
Lark 和飞书机器人集成在 AgentConnect Cloud 上可用。社交登录和这项设置目前需要自托管部署,并配有匹配的区域 Login App,以及一个能提供该提供方 union_id 的已关联身份。区域 Login App 会把允许接入的机器人应用限制在同一个受信任的工作区内;它们的 App ID 不需要相同。有关自托管的设置,请参阅登录。
私密会话
私密会话只对其匹配到的所有者可见。组织所有者没有覆盖权限。
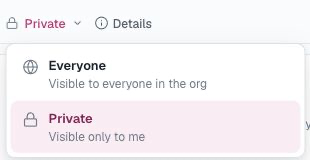
对于直接管理的会话,该所有者可以在会话页头的所有人和私密之间切换。查看者可以更改自己拥有的会话;所有者不能更改其他人的会话可见对象。将源会话设为私密也会收紧从它启动的任何委派工作。
绑定提供方的会话显示只读的可见对象。请更改组织的会话访问权限设置,而不是尝试重新归类某一位参与者的副本。
会话目前不支持指定成员列表或公开分享链接。
委派与交接会话
Agent 之间的子会话会继承父会话的可见对象,因为交接可能把源上下文带入子会话的会话记录中。任何通过该继承可见对象检查的人都可以跟进子会话,即使目标 Agent 在其团队可见范围之外。目标 Agent 的名称仍只是普通上下文;Agent 本身、其工作区及其控件仍然不可用。
将源会话收紧为私密也会收紧其所有下游子会话。放宽源会话不会自动公开已经被收窄的子会话。
当会话链接不可用时
当会话不存在、已被移除或超出你的会话可见对象时,AgentConnect 会返回同样的不可用响应,因此该响应不会泄露受保护会话的存在。对于提供方可见对象,请确认匹配的社交账号已关联,并且仍然拥有对源对话或仓库的访问权限。所属 Agent 被隐藏本身并不会让一个原本可读的会话变得不可用。
用量与会话记录访问
组织所有者可以看到完整的分析总量、按 Agent 和模型的细分以及随时间变化的支出,包括来自私密会话和受提供方限制的会话的用量。这些汇总数据不会泄露会话 ID、标题、会话记录或工具详情,也不会让这些会话出现在会话列表中或通过直接链接可用。
协作者和查看者只会获得他们可访问的 Agent 和会话的归属。被扣留的用量仍留在组织总量和受限用量汇总项中。
记忆注意事项
对于 AgentConnect 托管的记忆或受支持的外部记忆,把一个所有人可见的会话设为私密,会在 Daemon 应用该更改后停止之后的共享记忆捕获。它不会移除会话对所有人可见期间已经捕获的信息。
仅有提供方范围并不会把会话排除在共享记忆的捕获或召回之外。私密会话仍然可以召回已有的 Agent 范围记忆。Runtime 原生记忆没有按会话的 AgentConnect 门控,因此私密的会话记录仍可能影响该 Runtime 之后召回的内容。
AgentConnect OSS
AgentConnect OSS 需要可选的 OIDC 登录和提供方身份查询才能进行这些检查。Slack 还需要工作区和对话访问检查;GitHub 需要仓库检查;Lark 和飞书需要区域 Login App、已关联身份中的 union_id 以及机器人成员资格权限。请参阅登录。